Domain klein-unternehmer.de kaufen?
Wir ziehen mit dem Projekt
klein-unternehmer.de um.
Sind Sie am Kauf der Domain
klein-unternehmer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain klein-unternehmer.de kaufen?
Was bewirkt TPM?
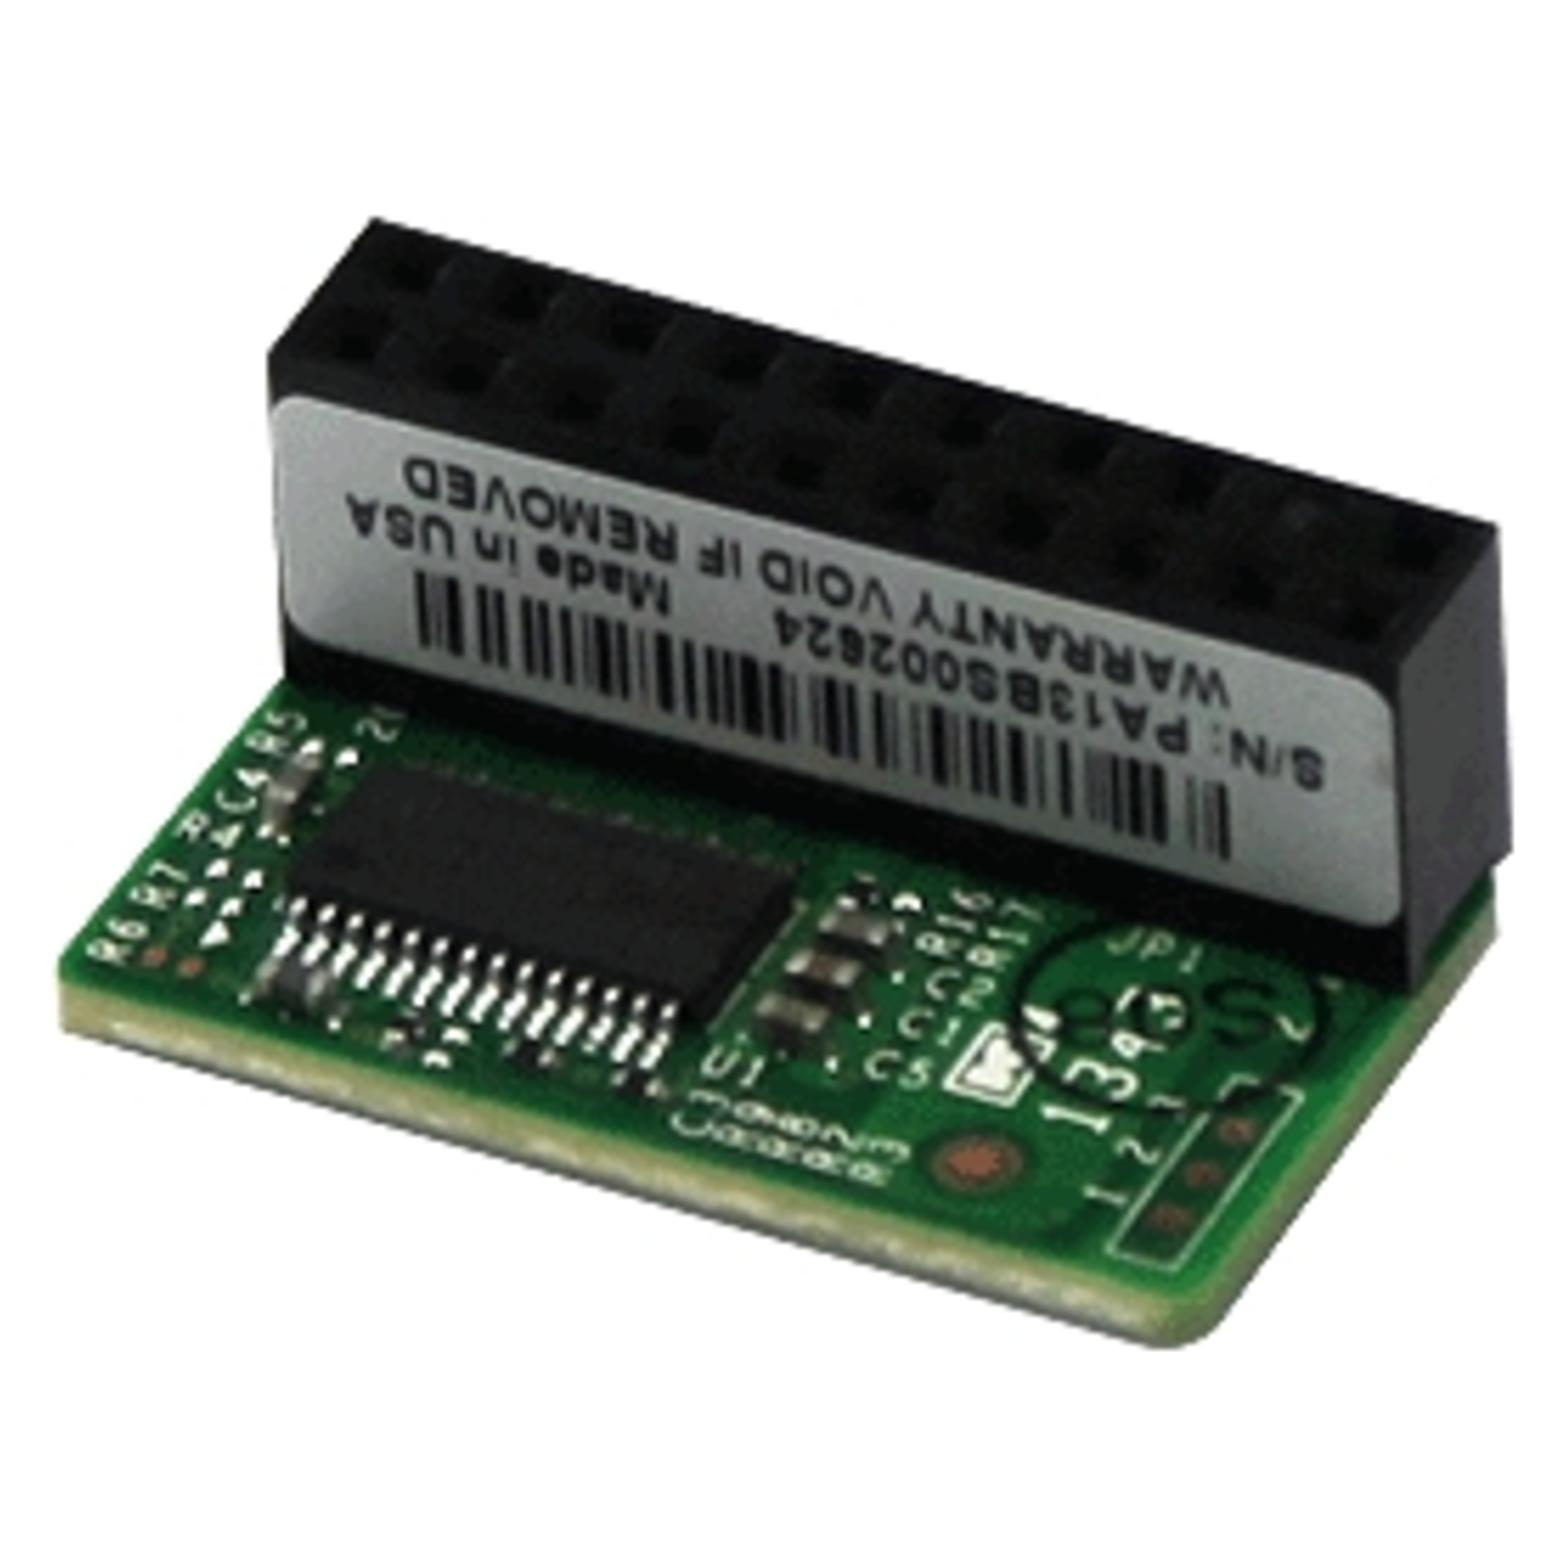
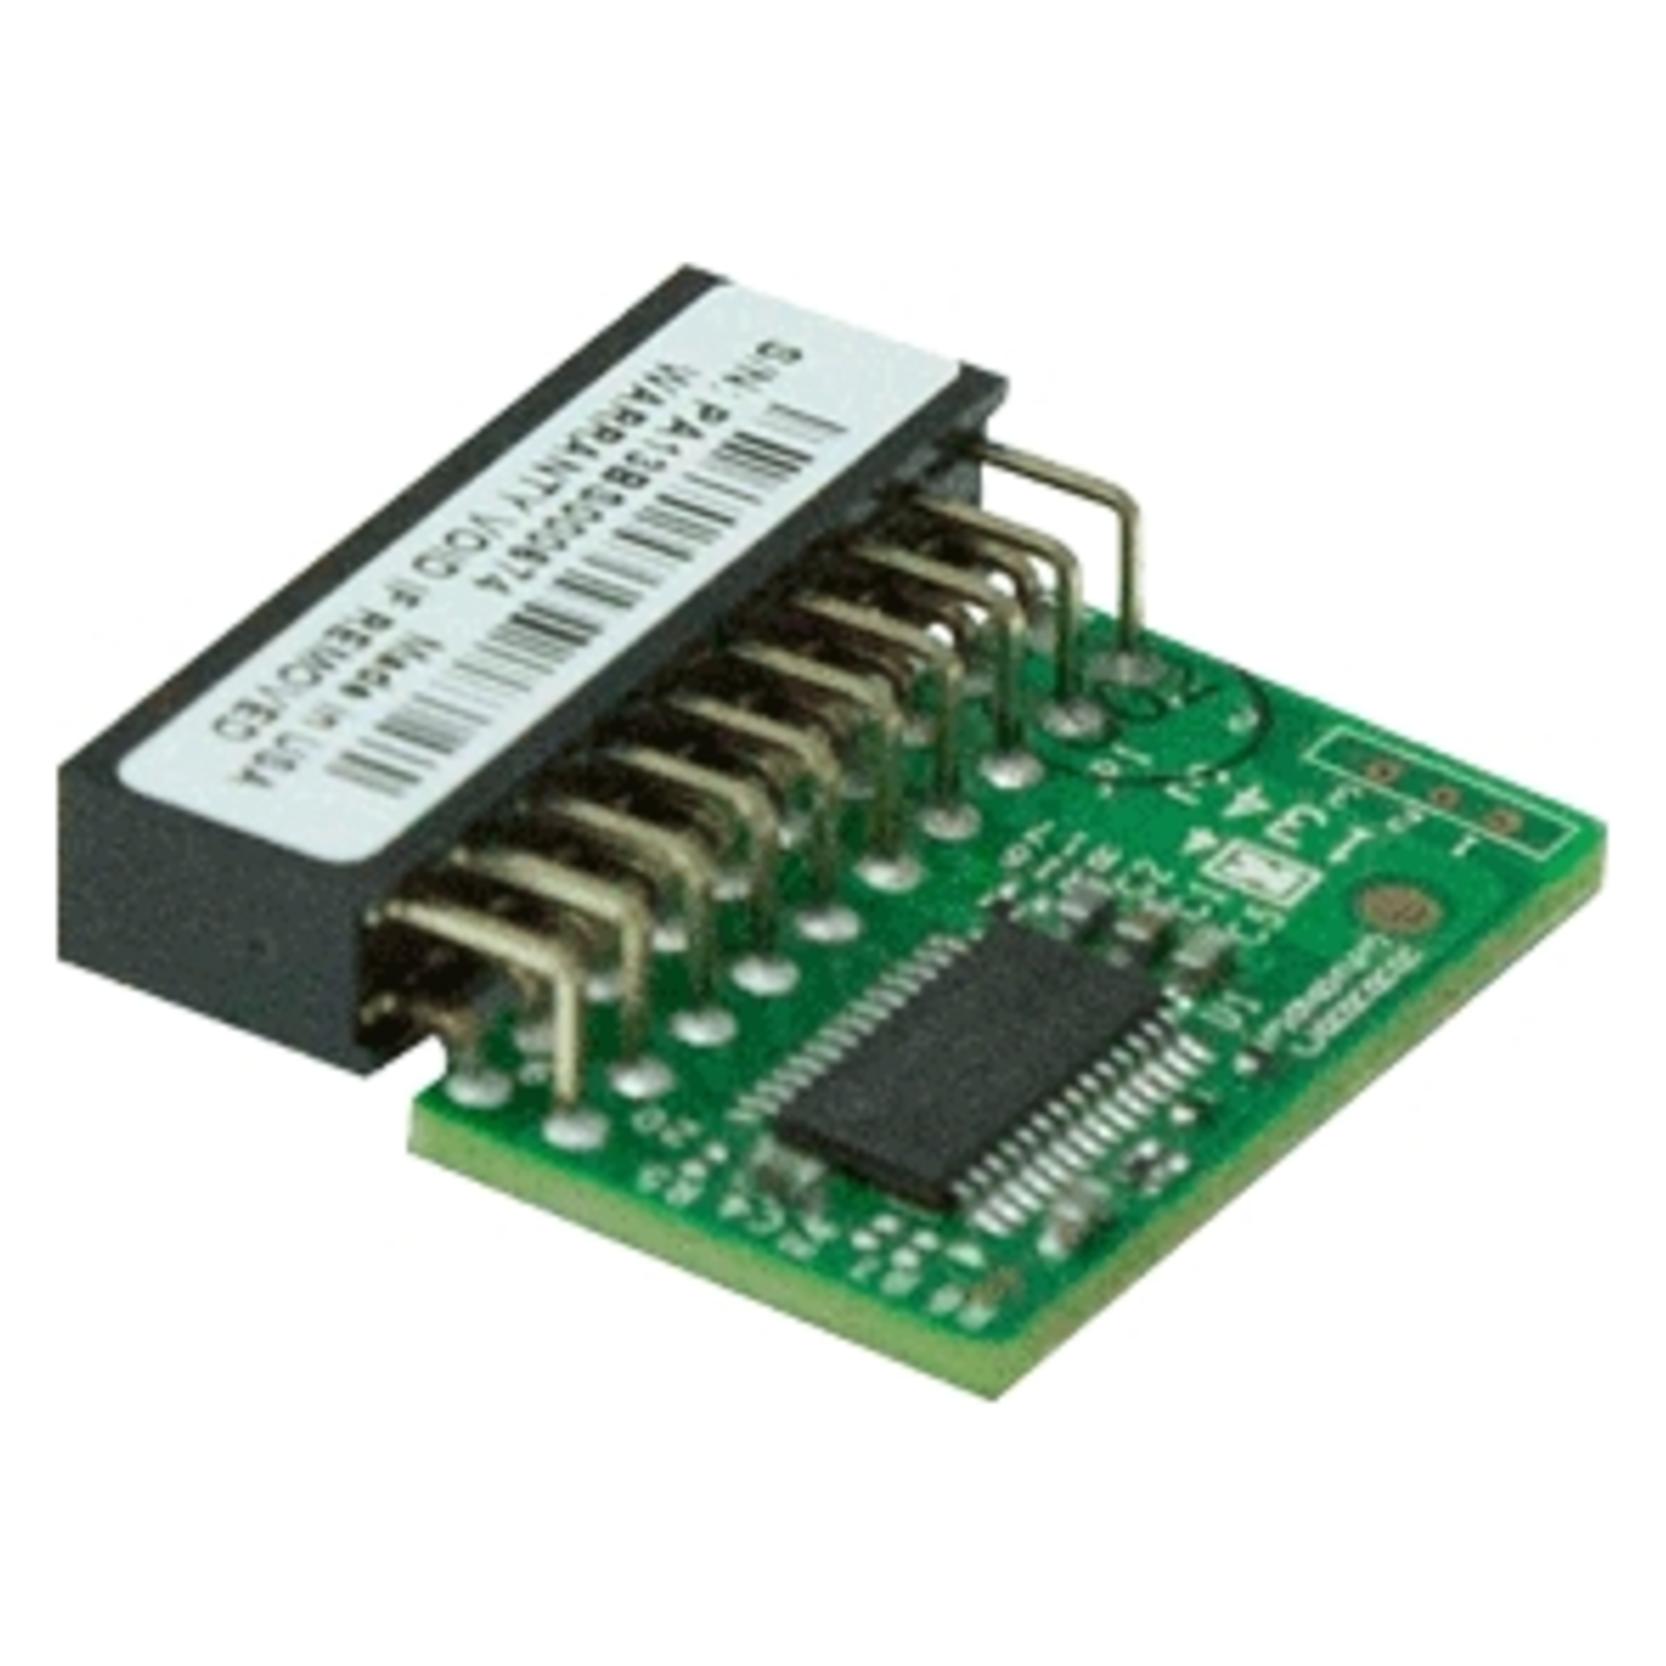
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **

Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für Tpm
-
Limbeck, Martin: Limbeck. Unternehmer.Limbeck. Unternehmer. , Mit Leib und Seele zum erfolgreichen Unternehmer werden DAS Buch zum Thema Unternehmertum vom SPIEGEL-Bestseller-Autor Martin Limbeck Im neuen Limbeck erfahren Sie, wie zeitgemäßes Unternehmertum funktioniert: Einerseits brauchen wir die wertvollen Erfahrungen von erfolgreichen Unternehmern. Und andererseits brauchen wir das neue Denken angesichts einer fundamental veränderten Welt, deren Prozesse nahezu alles verändert und beschleunigt wurden durch das Internet. Beides liefert der SPIEGEL-Bestseller-Autor Martin Limbeck. Er erläutert Ihnen, wie Sie heute ein Unternehmen gründen oder übernehmen, worauf Sie bei der Unternehmensentwicklung achten sollten und wie Sie sinnvoll Mitarbeiter führen. Der Autor lenkt Ihren Blick schonungslos aufs Wesentliche und motiviert Sie immer wieder dazu, das Unwichtige bleiben zu lassen. Am Ende jedes Kapitels findet sich eine Liste von Dos und Don'ts - Erfahrungswissen von Martin Limbeck, mit dem sich Anfängerfehler vermeiden lassen. Ein Buch für alle, die sich als Wertschöpfer und Leistungsträger verstehen: Sie gehen bei jedem Projekt die Extrameile und halten nichts von der 4-Tage-Woche. Die Volkswirtschaft und den Wohlstand weiterzubringen - dafür stehen Sie. , Bremsbacken > Bremsen & Bremsenteile , Auflage: 2. Auflage 2024, Erscheinungsjahr: 20231107, Produktform: Leinen, Titel der Reihe: Dein Business##, Autoren: Limbeck, Martin, Auflage: 23002, Auflage/Ausgabe: 2. Auflage 2024, Seitenzahl/Blattzahl: 368, Keyword: Berater; Beratung; Change-Prozess; Dodoland; Driven Company; Elevator Pitch; Entrepreneur; Entrepreneurship; Erfolg; Extrameile; Funnel; Gewinn; Homeoffice; Kommunikation; Limbeck. Verkaufen; Limbeck. Vertriebsführung; Markenkern; Markenwert; Marketing; Mitarbeiterführung; Mitarbeitergespräch; Onboarding; Personal Brand; Personas; Recruiting; Sales; Sales Funnel; Sichtbarkeit; Social Selling; Standort; Start up; Start-up; Storytelling; Teaser; Unternehmensführung; Unternehmensgründung; Unternehmensidentität; Unternehmensnachfolge; Unternehmertum; Verkauf; Vertrieb; ein Unternehmen führen; ein Unternehmen gründen; unternehmerisches Handeln, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Wettbewerb / Wirtschaft~Entrepreneurship~Führung / Mitarbeiterführung~Mitarbeiterführung~Finanzmanagement~Management / Finanzmanagement~Absatz / Marketing~Marketing~Vermarktung, Fachkategorie: Strategisches Management~Geschäftswettbewerb~Unternehmensführung~Management: Führung und Motivation~Business process / operations management~Management: Vertrieb und Marketing, Thema: Verstehen, Warengruppe: HC/Wirtschaft/Management, Fachkategorie: Management: Budget und Finanzen, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: GABAL Verlag GmbH, Verlag: GABAL Verlag GmbH, Verlag: GABAL-Verlag GmbH, Länge: 246, Breite: 179, Höhe: 29, Gewicht: 1010, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783967403022 9783967403015, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 288296549,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.